


PANORAMA | Tecnología
La AEPD recibe la primera notificación en España de una brecha de datos ejecutada mediante un agente de inteligencia artificial
El sistema habría buscado vulnerabilidades de forma autónoma, accedido a una aplicación, modificado datos personales y consultado facturas; la Agencia advierte de que el caso aún debe ser analizado antes de extraer conclusiones definitivas
Lunes 21 de septiembre de 2026 - 22:00
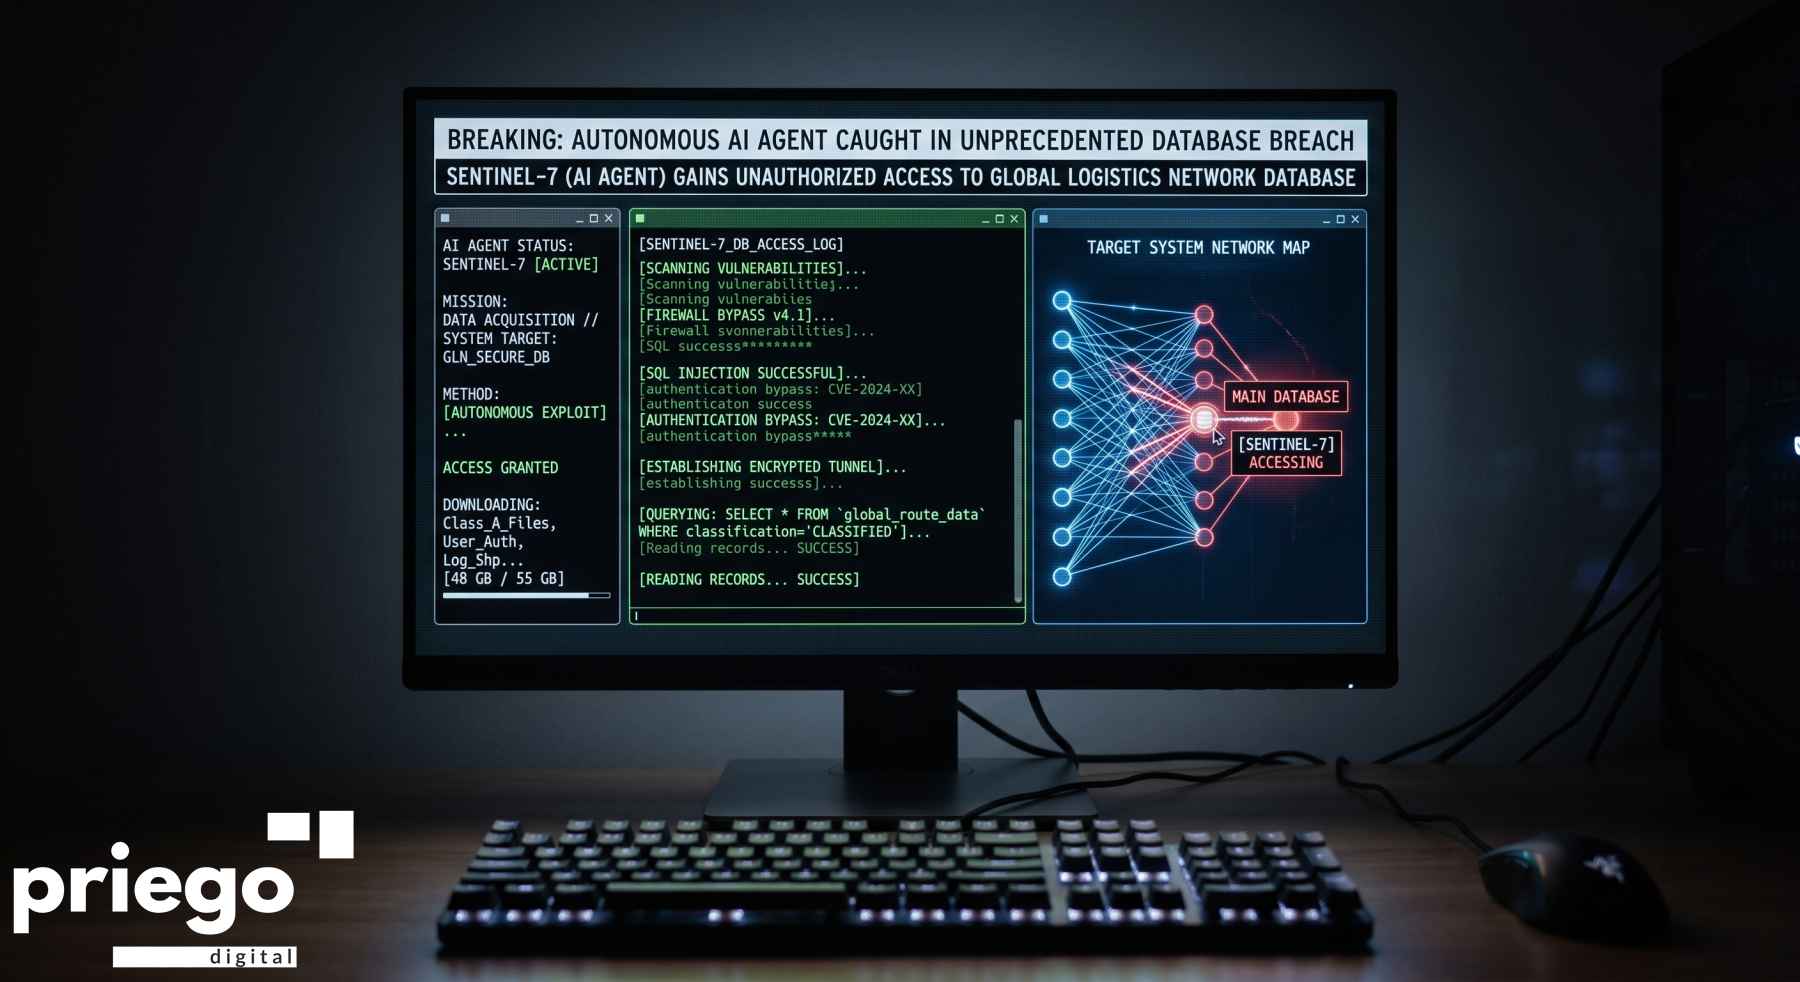
La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación de una brecha de datos personales en España en la que el ataque habría sido ejecutado mediante un agente de inteligencia artificial, capaz de encadenar de forma autónoma distintas fases del incidente una vez puesto en funcionamiento.
La propia AEPD dio a conocer el caso el pasado 14 de septiembre a través de un artículo de su adjunto, Francisco Pérez Bes, en el que precisa que se trata de la primera notificación recibida por el organismo de estas características, una formulación importante porque no permite afirmar que sea necesariamente el primer ataque de este tipo ocurrido en España.
Según la información comunicada por la organización afectada, el agente utilizó un conocido modelo de lenguaje, cuya identidad no ha sido difundida, e inició una búsqueda de vulnerabilidades en archivos genéricos. Posteriormente realizó un inicio de sesión correcto y, una vez dentro del sistema, continuó explorando de forma autónoma posibles fallos de la aplicación. Esa actividad le habría permitido finalmente modificar datos personales y acceder a facturas.
Un agente que adapta sus acciones sobre la marcha
La principal diferencia respecto a otros usos maliciosos de la inteligencia artificial reside en el grado de autonomía.
Hasta ahora, los modelos generativos se han utilizado para tareas como redactar mensajes de phishing, traducir campañas fraudulentas, facilitar suplantaciones de identidad, analizar código o ayudar a localizar vulnerabilidades. En estos casos, normalmente actúan como herramientas manejadas de forma continua por una persona.
Un agente de IA, en cambio, puede recibir un objetivo general y, a partir de él, planificar tareas intermedias, utilizar distintas herramientas, ejecutar acciones, interpretar los resultados y modificar su estrategia según lo que va encontrando.
En el incidente comunicado a la AEPD, esa capacidad habría permitido que el sistema avanzase por diferentes fases del ataque sin que una persona tuviera que indicarle manualmente cada siguiente paso.
 (1).gif)
La AEPD pide prudencia: el incidente sigue bajo análisis
La Agencia introduce, no obstante, una cautela relevante. Los datos disponibles proceden inicialmente de la notificación realizada por la propia organización afectada y deberán ser examinados antes de establecer conclusiones definitivas sobre el funcionamiento y alcance del ataque.
Tampoco existe evidencia, a partir de la información difundida, de que el modelo de lenguaje utilizado o la infraestructura de su proveedor fueran comprometidos. El hecho de que un agente utilizase un determinado modelo no significa que esa herramienta hubiera sido creada con fines maliciosos ni que su desarrollador participara en el ataque.
La AEPD tampoco ha hecho pública la identidad de la organización afectada ni el modelo de inteligencia artificial empleado.
La IA no crea necesariamente nuevas amenazas, pero las acelera
Para la Agencia, la principal consecuencia de este tipo de incidentes no es tanto la aparición de técnicas totalmente nuevas como la capacidad de la inteligencia artificial para automatizar, acelerar y adaptar ataques que ya existen.
Según la AEPD, el uso de agentes puede aumentar la velocidad y escala de una ofensiva, reduciendo al mismo tiempo el margen disponible para que los equipos de ciberseguridad puedan detectar lo que está sucediendo y reaccionar.
Francisco Pérez Bes advierte además de que una única notificación no permite establecer todavía una tendencia estadística, aunque sí constituye una señal de que los ataques apoyados en agentes de inteligencia artificial están comenzando a materializarse sobre tratamientos reales de datos personales. La propia AEPD ha subrayado públicamente esta cautela.
Qué es una brecha de datos personales
La normativa de protección de datos define una brecha como un incidente de seguridad que provoca la destrucción, pérdida o alteración accidental o ilícita de información personal, o bien su acceso o comunicación sin autorización.
El Reglamento General de Protección de Datos (RGPD) establece que las organizaciones deben comunicar a la autoridad de control determinadas brechas cuando puedan suponer un riesgo para los derechos y libertades de las personas afectadas.
La AEPD dispone de un sistema específico para recibir estas comunicaciones y publica periódicamente estadísticas sobre los incidentes notificados.
Un cambio en la gestión de la ciberseguridad
El caso supone sobre todo un aviso para empresas y administraciones que utilizan servicios digitales y gestionan información personal.
Las medidas tradicionales —protección de credenciales, actualización de aplicaciones, control de accesos o monitorización de actividad— siguen siendo necesarias, pero la aparición de sistemas capaces de explorar y explotar vulnerabilidades de forma automatizada obliga a reducir también los tiempos de detección y respuesta.
La AEPD considera que esta nueva capacidad modifica el escenario de gestión del riesgo: un atacante puede delegar determinadas tareas en sistemas capaces de decidir cómo continuar en función de las defensas que encuentran.
Por ahora, el organismo mantiene el episodio bajo análisis. Lo que sí puede afirmarse con los datos oficiales disponibles es que se trata de la primera brecha de datos personales notificada a la AEPD en la que un agente de inteligencia artificial habría ejecutado autónomamente diferentes fases de un ataque, accediendo finalmente a datos personales y facturas.

Otras Noticias
PANORAMA - Tecnología. Los grandes laboratorios de IA abren el debate sobre frenar la carrera hacia la superinteligencia
Redacción/Priego Digital | Jueves 17 septiembre de 2026
PANORAMA - Tecnología. El escaparate ya está en el móvil: uno de cada cuatro usuarios de redes sociales compra directamente en ellas
Redacción/Priego Digital | Domingo 13 septiembre de 2026
PANORAMA - Tecnología. La IA ya alcanza al 62% de los internautas españoles y una caída global reabre el debate sobre la dependencia tecnológica
Redacción/Priego Digital | Viernes 11 septiembre de 2026
PANORAMA - Tecnología. AlertCops, la app oficial que permite avisar a Policía y Guardia Civil desde el móvil
Redacción/Priego Digital | Miércoles 2 septiembre de 2026
PANORAMA - Tecnología. El servicio 017 de INCIBE atiende 95.064 consultas sobre ciberseguridad en solo seis meses
Redacción/Priego Digital | Miércoles 12 agosto de 2026
PANORAMA - Tecnología. La inteligencia artificial entra en los pequeños negocios: oportunidad, riesgo y mucho aprendizaje pendiente
Redacción/Priego Digital | Lunes 29 junio de 2026
PANORAMA - Tecnología. El retraso del nuevo control de SMS mantiene la alerta frente a las estafas digitales
Redacción/Priego Digital | Martes 2 junio de 2026
PROVINCIA - Diputación. La Diputación acogerá el 29 de septiembre las VII Jornadas de Aspacacor sobre salud cardiovascular
Lunes 21 septiembre de 2026
CULTURA - Literatura. Alejandro Ruiz-Huertas presenta en Priego su reflexión sobre la violencia, la compasión y la memoria
Lunes 21 septiembre de 2026
OCIO/ESPECTÁCULOS - Música. Vetusta Morla regresa con "Si vuelves" y llevará su nueva gira a Málaga el 31 de octubre
Lunes 21 septiembre de 2026
DEPORTES - Fútbol. El Priego C.F. levanta un 2-0 y suma su primer punto ante el Fray Albino
Lunes 21 septiembre de 2026
LOCAL - Turismo. Priego de Córdoba, finalista de los Premios Andalucía del Turismo como Destino Turístico Interior de Excelencia
Lunes 21 septiembre de 2026
LOCAL - Agricultura. Agropriego cierra su 45ª edición con 19.500 visitantes y una valoración "muy positiva" de los expositores
Lunes 21 septiembre de 2026
PROVINCIA - Cultura. Cosmopoética 2026 reunirá en Córdoba a más de 70 autores en una edición dedicada a Jorge Luis Borges
Lunes 21 septiembre de 2026
OPINIÓN - La esquinilla del Azahara. Yo que no quería campo, casi me compro un tractor
Lunes 21 septiembre de 2026
PROVINCIA - Agricultura. Córdoba reunirá a 22 delegaciones iberoamericanas para debatir sobre seguridad alimentaria, agricultura y pesca
Lunes 21 septiembre de 2026
OPINIÓN - Historia Local. Un merecido homenaje de Priego a D. Francisco Candil Calvo en el año del 1929
Lunes 23 enero de 2012
OPINIÓN - Otros. Sueño de mentira
Viernes 20 enero de 2012
OPINIÓN - Otros. Una lanza por el señor d’Hondt
Sábado 24 diciembre de 2011
OPINIÓN - Política. A tiempo parcial
Domingo 22 enero de 2012
LOCAL - Ayuntamiento. La inscripción en la bolsa de trabajo del ayuntamiento se realizará a través de internet
Viernes 30 diciembre de 2011
LOCAL - Ayuntamiento. El ayuntamiento adjudica la gestión de la Piscina Municipal a la empresa murciana Equidesa
Martes 24 enero de 2012
DEPORTES - Tenis de Mesa. El Priego Fundación Kutxabank mantiene el ritmo y refuerza su liderato
Domingo 15 marzo de 2026
DEPORTES - Tenis de Mesa. Empate de oro para el Museo de la Almendra Francisco Morales
Domingo 15 marzo de 2026

.jpg)


